
La démocratisation du paiement électronique et l’essor fulgurant des services financiers mobiles en Algérie constituent incontestablement une avancée majeure vers l’inclusion financière. Avec des millions de titulaires de comptes CCP et une dépendance accrue envers la carte interbancaire « Eddahabia » ainsi que l’application BaridiMob, le paysage socio-économique national a basculé dans l’ère du numérique.
Cependant, cette transition numérique accélérée attire inexorablement les convoitises d’une cybercriminalité de plus en plus sophistiquée. Loin des caricatures du pirate informatique solitaire opérant dans l’ombre, les vagues d’escroqueries qui ciblent aujourd’hui les utilisateurs de la carte Eddahabia reposent principalement sur une faille bien plus difficile à patcher par des lignes de code : le facteur humain.
Du phishing au “vishing” : radioscopie des modes opératoires
L’analyse des affaires traitées par les services de sécurité et les alertes répétées émises par Algérie Poste révèlent des schémas d’attaque rodés. Les cybercriminels ont industrialisé l’art de la tromperie à travers des méthodes hybrides alliant technologies web et manipulation psychologique ingénierie sociale.
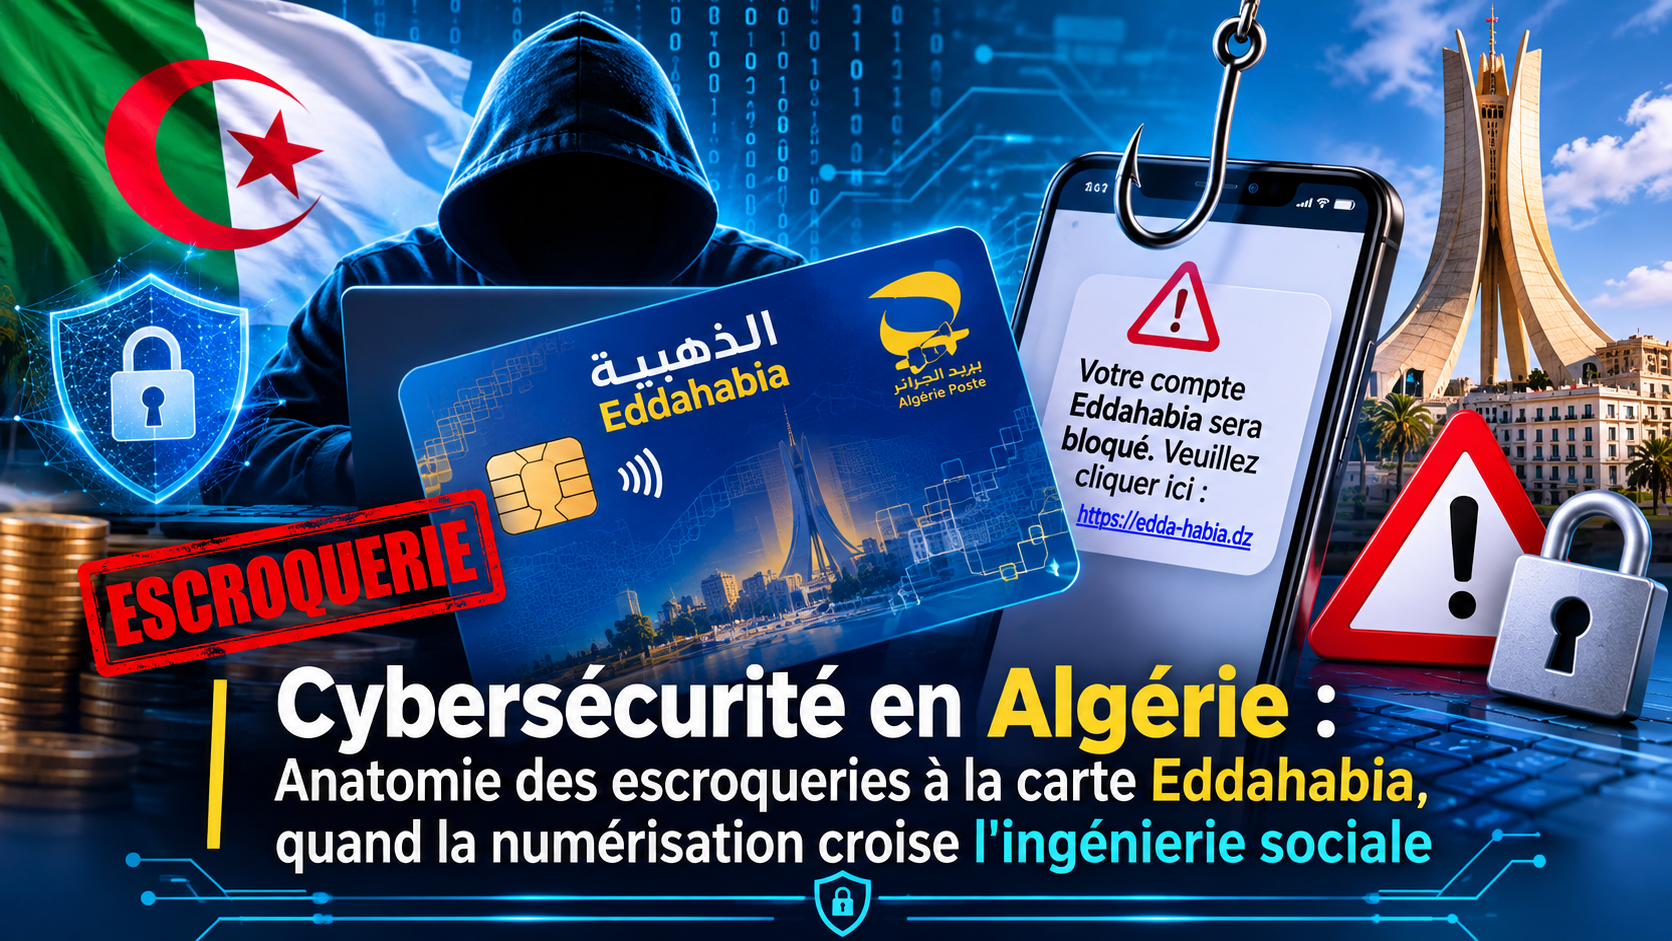
Le Phishing «hameçonnage visuel et textuel» : Des campagnes de faux messages SMS ou de publications sponsorisées sur les réseaux sociaux imitent à s’y méprendre l’identité graphique d’Algérie Poste. Qu’il s’agisse de prétendues régularisations de comptes, de distributions de primes ou de blocages imminents de cartes, l’objectif est d’instiller un sentiment d’urgence.
Le lien redirige vers un site miroir frauduleux, collectant instantanément les numéros de carte, la date d’expiration et surtout le code CVV.
Le Vishing «phishing vocal» : Une tactique plus insidieuse consiste à contacter directement la victime par téléphone. En se faisant passer pour un agent officiel d’Algérie Poste, l’escroc utilise un jargon technique rassurant pour soutirer le fameux code OTP «One-Time Password» reçu par SMS. Une fois ce sésame en poche, le compte CCP est vidé en quelques secondes.
L’illusion de la modernité face à la maturité numérique
Du point de vue technologique, l’infrastructure d’Algérie Poste et les protocoles de cryptage de BaridiMob intègrent des normes de sécurité robustes, comparables aux standards internationaux. Pourtant, la vulnérabilité se déplace de l’infrastructure vers l’utilisateur final.
En cybersécurité, on répète souvent que « le maillon faible de la chaîne de sécurité est l’humain ». En Algérie, ce paradoxe est exacerbé par l’arrivée massive de nouveaux citoyens dans l’écosystème du numérique financier. Une frange de la population, peu sensibilisée aux subtilités de la sécurité des données, se retrouve propulsée face à des interfaces de paiement sans posséder les réflexes de défiance élémentaires. Les escrocs l’ont bien compris : ils n’attaquent pas le système, ils manipulent la victime pour qu’elle leur ouvre la porte de l’intérieur.
Vers une réponse systémique : éducation et cyber-résilience
Face à cette cybercriminalité opportuniste, la réponse ne peut être uniquement répressive ou technique. Elle exige une approche holistique articulée autour de trois piliers fondamentaux :
La pédagogie préventive et continue : Les campagnes de sensibilisation institutionnelles doivent se multiplier, non seulement dans les médias lourds, mais directement au sein des applications et des bureaux de poste. Le citoyen doit ancrer un principe absolu : jamais un organisme officiel ne demandera le code OTP ou le CVV par téléphone ou via un lien externe.
L’hygiène numérique individuelle : Tout utilisateur doit adopter des réflexes stricts, à commencer par le téléchargement exclusif de BaridiMob depuis les stores officiels «Google Play et App Store» et le refus catégorique de cliquer sur des liens promotionnels douteux circulant sur les réseaux sociaux.
L’innovation sécuritaire adaptative : Les autorités de régulation et les concepteurs de solutions doivent continuer à renforcer l’expérience utilisateur par de la friction intelligente- par exemple, des alertes contextuelles au moment de la validation de transactions suspectes ou des mécanismes de reconnaissance comportementale.
Les escroqueries ciblant la carte Eddahabia ne sont pas un échec de la numérisation, mais plutôt les croissance pains «les douleurs de croissance» d’une société en pleine mutation digitale. Si la technologie nous offre les outils d’une inclusion financière sans précédent, la cybersécurité reste l’affaire de tous. Faire échec à ces réseaux criminels passera par l’élévation globale de notre conscience numérique, transformant chaque citoyen d’un maillon vulnérable en un acteur impénétrable de sa propre sécurité financière.
Par Cherif Haddad, Consultant expert TIC